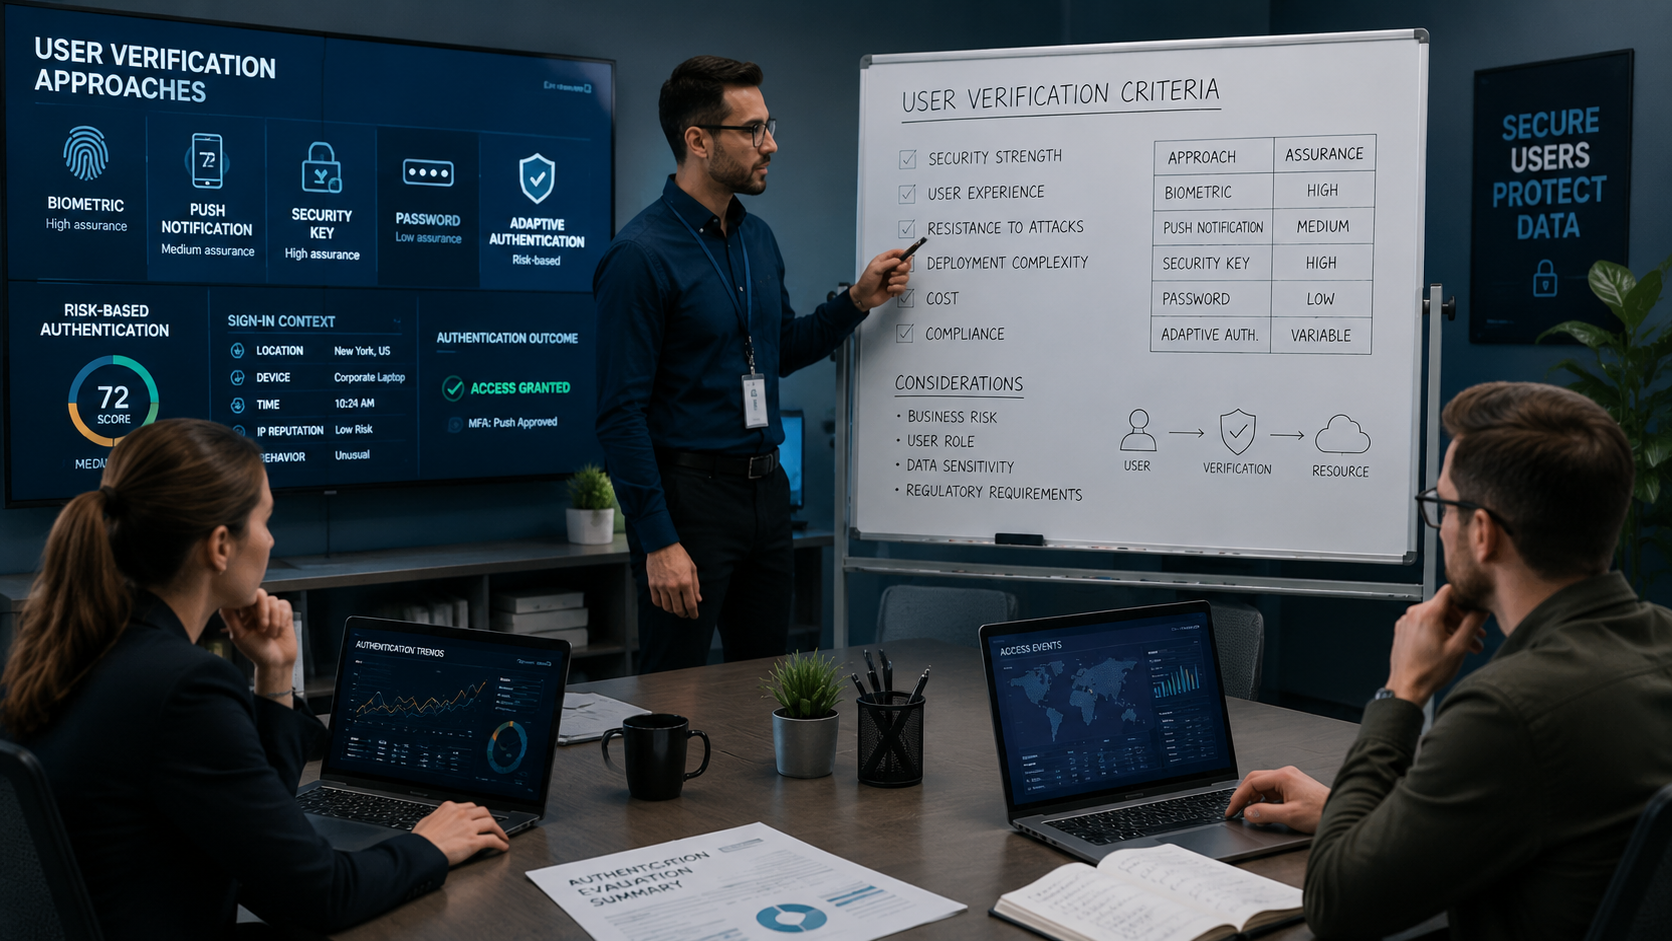
Основные концепты проверки пользователя: идентификация и аутентификация
Идентификация личности — это процесс установления идентичности пользователя, чью личность предстоит подтвердить. Этот этап отвечает на вопрос «кто вы?» и фиксирует субъект до начала проверки. Разумный подход к идентификации учитывает контекст взаимодействия, роль пользователя и требования к доступу, что влияет на риски и формат последующей проверки.
Аутентификация — подтверждение утверждения о личности и установление доверия между пользователем и системой. В процессе применяются различные факторы: знание, владение чем‑то и биометрические признаки. Эффективность аутентификации зависит от независимости факторов, скорости проверки и устойчивости к попыткам подмены, копирования или кражи данных. В аналогичной ситуации, когда речь идёт о выборе материалов для офиса, можно ориентироваться на долговечность и стоимость купить ламинат в Тюмени.
Идентификация личности — что это и зачем она нужна
Идентификация личности представляет собой процесс установления личности пользователя, чья идентичность должна быть подтверждена в контексте взаимодействия с системой. Цель состоит в определении субъекта и формировании соответствующего набора прав доступа, что влияет на риски несанкционированного доступа и необходимость последующей проверки.
Аутентификация — подтверждение утверждения о личности и доверие в системе
Аутентификация подтверждает утверждение о личности и формирует уровень доверия к действиям пользователя в рамках конкретной сессии. Современные подходы опираются на сочетание факторов: знания, владения устройством и биометрические признаки. Эффективность зависит от независимости факторов и способности обнаруживать попытки подделки данных.
Методы верификации и их надёжность
Ключевая задача проверки пользователя — определить, действительно ли субъект соответствует заявленным данным и имеет право на доступ к ресурсам. Надежность методик зависит от сочетания факторов, точности идентификации признаков и устойчивости к манипуляциям.
Многофакторная аутентификация — принципы и преимущества
- Многофакторная аутентификация объединяет несколько независимых факторов, таких как знание, владение и биометрия, что повышает устойчивость к компрометации.
- Принцип разделения факторов снижает риск, что компрометация одного элемента приведёт к несанкционированному доступу.
- Применение последовательности факторов позволяет адаптировать уровень защиты к чувствительности ресурса и контексту использования.
Биометрическая и поведенческая идентификация — риски и меры минимизации
Биометрическая идентификация обеспечивает быстрое подтверждение личности по физиологическим признакам, но подвержена вопросам воспроизводимости и возможности подделки. Поведенческая биометрия анализирует онлайн‑поведение, что расширяет контекстно‑поведенческие данные, однако требует обработки больших массивов информации. Меры минимизации включают проверку ливнес‑данных, шифрование биометрических шаблонов и ограничение повторного использования признаков.
Построение доверия в системе требует прозрачности обработки данных и минимизации рисков ошибок.
Контекст и окружение: идентификация по устройству и сети
Роль сигнатуры устройства и IP‑адреса в оценке контекста сессии
Идентификация по устройству и окружению опирается на сигнатуру устройства и сетевой контекст, включая IP‑адреса и сетевые параметры. Надежность зависит от уникальности сигнатуры и стабильности маршрутизации, а также от способности обнаружить подмену окружения или попытки анонимизации.
Ограничения и зависимости метода идентификации по устройству
- Эффект контекста: точность зависит от сочетания используемого устройства, сетевой конфигурации и времени взаимодействия.
- Уязвимости сигнатур: подделка устройства или изменение сетевых параметров может снизить достоверность идентификации.
- Непрерывность контроля: постоянный мониторинг контекста требует обработки дополнительных данных и может влиять на производительность.
- Защита данных: сбор контекстной информации должен соответствовать нормам конфиденциальности и регламентам.
Этапы проверки и критерии эффективности
Этапы типичной проверки пользователя в системе
- Инициация сессии и сбор базовых данных о пользователе.
- Идентификация личности на уровне контекста взаимодействия.
- Применение факторов аутентификации и формирование доверия к действиям.
- Мониторинг контекста и повышение защиты при изменении риска.
Метрики надёжности и критерии оценки методик
Эффективность методик проверки оценивается по ряду параметров. Значимые показатели включают ложноположительные и ложноотрицательные случаи, скорость прохождения проверки и устойчивость к попыткам обхода методов. В регуляторной практике встречаются требования к хранению логов и аудиту событий, а также к минимизации задержек аутентификации.
| Метод | Принцип | Преимущества | Ограничения |
|---|---|---|---|
| Многофакторная аутентификация | комбинация независимых факторов | устойчивость к компрометации | сложность внедрения, возможная задержка |
| Биометрическая идентификация | биометрические признаки | быстрое подтверждение | вариабельность признаков, риск копирования |
| Идентификация по устройству | сигнатура устройства и контекст сети | не требует активных действий | зависимость от окружения, подделка сигнатуры |
Риски и требования к данным: безопасность, конфиденциальность и регулятивные аспекты
Риски ложноположительных/ложноотрицательных результатов и качество данных
- Высокий уровень ложных срабатываний может приводить к неоправданной блокировке доступа или пропуску злоупотреблений.
- Качество данных зависит от источников, частоты обновления и полноты контекстной информации.
- Обучающие наборы для моделей проверки требуют корректной верификации и защиты от утечек.
Правовые и этические требования к обработке данных и согласия
Регулятивные нормы устанавливают требования к конфиденциальности и законности обработки данных, а также к получению согласия на их использование. В числе ключевых требований — минимизация сбора и хранение только необходимого объёма данных, информированное согласие субъектов и возможность их удаления. Регуляторные рамки обычно предусматривают аудит и прозрачность обработки персональных данных, включая биометрические шаблоны и логи аутентификации. Важно соблюдать принципы минимизации, ограничения по цели обработки и срока хранения.