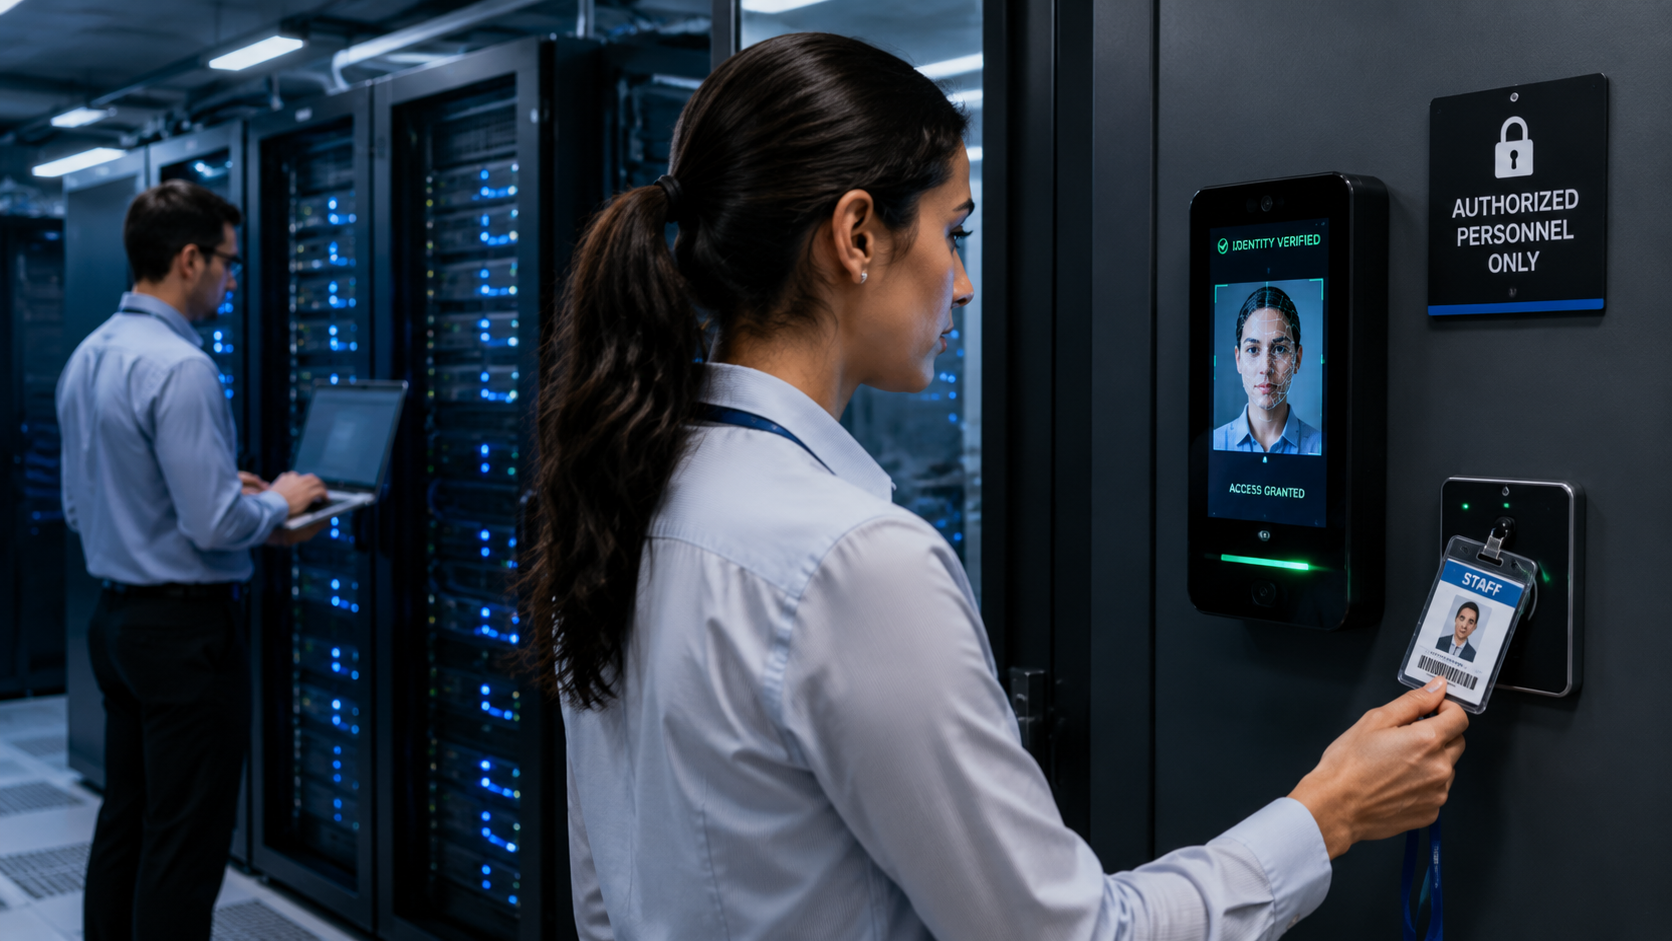
Основа проверки пользователя
Проверка пользователя — это набор процедур, направленных на определение достоверности личности и право на доступ к ресурсам. Основная цель состоит в снижении рисков несанкционированного доступа, предотвращении мошенничества и обеспечении соответствия внутренним политикам и внешним требованиям. В рамках этого процесса задействуются данные о пользователе, цифровые сигналы и правила обработки, которые определяют последовательность действий.
Данные проходят несколько этапов обработки: идентификация, верификация и сопоставление с заданной моделью профиля. Результатом становится решение о уровне доверия и о правах на доступ. Эффективное внедрение требует защиты конфиденциальности, контроля доступа и возможности аудита действий, чтобы можно было воспроизвести цепочку проверок при необходимости купить ламинат в Тюмени.
Цели проверки и контекст использования
Цели проверки включают подтверждение личности, ограничение рисков мошенничества и обеспечение соответствия политикам безопасности. Контекст использования определяется сценариями: онлайн-сервисы, доступ к корпоративным ресурсам, проведение финансовых операций, взаимодействие с чувствительной информацией.
Основные этапы процесса
- Сбор и первичная идентификация данных пользователя.
- Верификация личности черезRequest документов или биометрические сигналы.
- Сопоставление полученной информации с заранее установленной моделью и условиями доступа.
- Назначение уровня доверия и применение соответствующих факторов аутентификации.
Составляющие проверки личности
Идентификация пользователя и верификация личности
Идентификация предполагает сопоставление вводимых данных с учетной записью или профилем. Верификация — подтверждение того, что источник данных относится к конкретному человеку. Совокупность процессов формирует уверенность в том, что действия выполняются от имени именно этого субъекта.
Подтверждение соответствия данным и многоступенчатая проверка
Подтверждение соответствия данных включает сопоставление запросов с ранее предоставленными данными и настройку дополнительных факторов. Многоступенчатая проверка объединяет несколько уровней идентификации и верификации, что позволяет снизить риск ложной идентификации и повысить устойчивость к манипуляциям.
Источники данных для верификации
Документы, подтверждающие личность
Документы служат источником информации для подтверждения личности. Верификация документов может включать проверку форматов, сроков действия, защитных признаков и сопоставление с данными пользователя. Наличие нескольких документов позволяет повысить надёжность процедуры.
Данные для верификации и их состав
Данные для верификации состоят из персональных сведений, параметров верификации и биометрических данных, если они применяются. В рамках анализа учитываются характеристики поведения и технические сигналы, которые помогают отличать обычные сценарии от попыток мошенничества.
Методы верификации
Документальная проверка
Документальная проверка опирается на анализ документов, их признаков подлинности и корректности данных. Включаются элементы проверки формата, валидности, срока действия и совпадения данных документа с данными пользователя.
Биометрическая идентификация
Биометрическая идентификация использует параметры лица, голоса, отпечатков или других физиологических признаков. Защита биометрических данных реализуется через ограничение доступа, шифрование и минимизацию объема сохраняемой информации.
Поведенческая аналитика и управление доступом
Поведенческая аналитика
Поведенческие сигналы включают временные паттерны взаимодействия с интерфейсами, скорость ввода и последовательность действий. Аналитика помогает обнаруживать аномалии и отклонения от типичных сценариев, что поддерживает своевременную реакцию на инциденты.
- аналитика поведения на уровне сессии;
- рекламацию аномальных паттернов входа;
- модели вероятности доступа в реальном времени.
Многофакторная аутентификация
Многофакторная аутентификация снижает риски несанкционированного доступа за счет комбинирования факторов: знания (пароль), владения устройством (одноразовый код) и биометрии или поведения. Обычно применяются как минимум два независимых фактора, что повышает устойчивость к компрометации отдельных элементов.
Уровни доверия и сценарии применения
Уровни доверия и критерии перехода
Уровни доверия определить по сочетанию факторов и достоверности источников. Переход между уровнями осуществляется на основе оценки риска, надежности представленных данных и контекста использования системы.
Применение на разных сценариях
Применение уровней доверия зависит от уровня чувствительности операций, требований к регуляторной передачи и необходимости сохранения аудита. В отдельных случаях может применяться плавный переход между уровнями по мере уточнения данных и поведения пользователя.
Риски, безопасность и инциденты
Риски проверки
Риски проверки включают ложную верификацию, манипуляции с данными, утечки и ошибки распознавания. Их минимизация достигается за счет сочетания нескольких механизмов защиты, аудита и регулярного контроля соответствия стандартам.
«Проверка личности должна быть прозрачной и подотчетной, чтобы поддерживать доверие между сторонами и снижать риск злоупотреблений»
Мониторинг и реагирование на инциденты
Мониторинг включает обнаружение аномалий, журналирование действий и настройку уведомлений о подозрительных попытках доступа. Реагирование предусматривает изоляцию источника угроз, восстановление целостности данных и пересмотр политики доступа.
Правовые и этические аспекты
Правовые требования к обработке данных
Правовые требования охватывают принципы законности, минимизации данных, цели обработки и хранение. В рамках соблюдения регуляторных норм предусматривается уведомление субъектов данных и возможность их контроля над данными.
Этические принципы и права субъектов
Этические принципы включают защиту приватности, баланс между безопасностью и правами пользователей, обеспечение возможности доступа к своим данным и возможность обращения за исправлениями или удалением данных согласно регламенту.
Метрики эффективности и соответствие
Метрики точности и скорость обработки
Метрики точности оценивают долю правильных решений по верификации и идентификации, а скорость обработки отражает время от запроса до завершения проверки. Также учитывается соотношение ложноположительных и ложноприцательных сбоев.
Соответствие требованиям и аудит
Соответствие включает внутренние и внешние аудиты, проверку процедур обработки данных, соответствие стандартам безопасности и регуляторным нормам. Аудит фиксирует полноту документирования и прозрачность принятых решений.
Инструменты и технологии верификации
Платформы верификации и алгоритмы анализа данных
Платформы верификации объединяют сбор данных, анализ и принятие решений. Алгоритмы анализа используют статистические методы, машинное обучение и правила верификации для анализа сигналов и признаков.
Защита данных и инфраструктура аудита
Защита данных включает шифрование на хранении и в передаче, управление ключами и ограничение доступа. Инфраструктура аудита обеспечивает детальные логи действий, временные отметки и возможности воспроизведения событий.
Ограничения и условия реализации проверки
Ограничения доступности и конфиденциальность
Ограничения могут касаться доступности систем, объема обрабатываемых данных и требований к сохранению конфиденциальности. Важным является баланс между скоростью проверки и степенью контроля над данными.
Регуляторные рамки и международные требования
Регуляторы устанавливают рамки по передаче данных между юрисдикциями, условия трансграничной обработки и требования к согласованию с субъектами данных. В разных регионах действуют различные нормы, которые требуют адаптации процедур верификации.
| Раздел | Суть | Применение |
|---|---|---|
| Документы | форматы, признаки подлинности | первичная верификация |
| Данные для верификации | персональные данные, параметры | алгоритмы проверки |